2026年10月19日
AIは今、驚くべきスピードで進化しています。
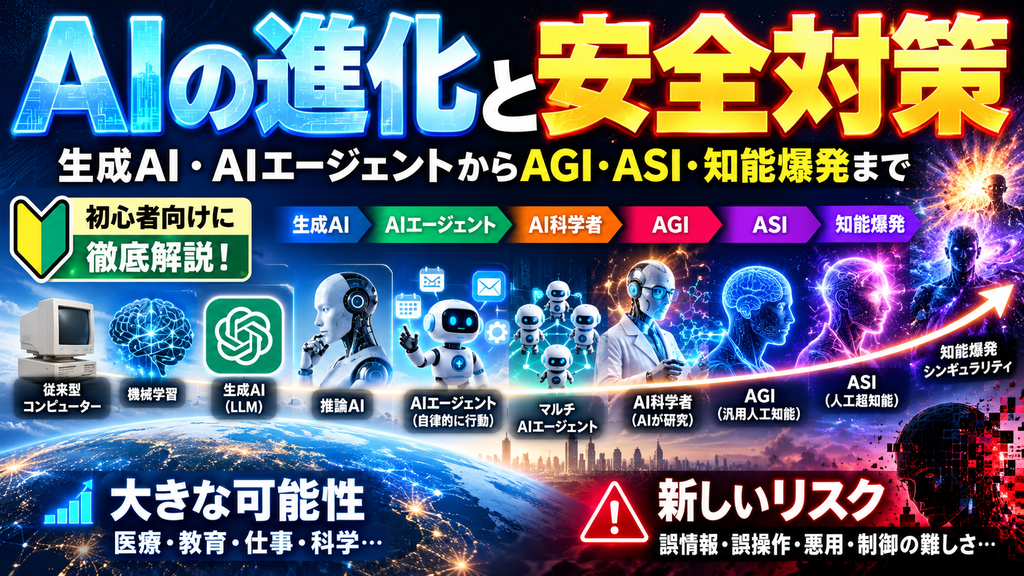
ChatGPTなどの生成AIは、文章を作成したり、質問に答えたりするだけでなく、プログラミング、情報分析、画像生成など、さまざまな仕事を支援するようになりました。
さらに、AI自身が計画を立て、ツールを操作し、複数の作業を実行する「AIエージェント」も発展しています。
そして将来には、AI科学者、AIによるAI研究、RSI(再帰的自己改善)、AGI(汎用人工知能)、ASI(人工超知能)、知能爆発、シンギュラリティといった可能性も議論されています。
しかし、AIが進化すれば、便利になるだけなのでしょうか。
実際には、AIの能力が高まるほど、新しいリスクも生まれます。
例えば、生成AIでは誤情報や個人情報の漏えいが問題になります。一方、AIエージェントでは、間違った操作を実行したり、与えられた権限を想定外の方法で使用したりする危険があります。
さらに、AIがAI自身を研究・改善するようになれば、人間による評価や監督が技術進歩に追いつかなくなる可能性も考えられます。
そこで重要になるのが、AIの進化に合わせて、安全対策も進化させることです。
この記事では、AIの進化と安全対策を24枚の図解スライドに沿って解説します。
AI初心者の方でも理解できるように、専門用語の意味、具体的なリスク、必要な安全対策を順番に整理していきます。
なお、この記事で紹介する「AI進化の12段階」は、技術の変化を理解するための説明用の分類です。世界共通の公式な発展段階ではなく、実際のAI技術は複数の領域で同時に進歩しています。
① AIの進化と安全対策!未来のAIは安全なのか?
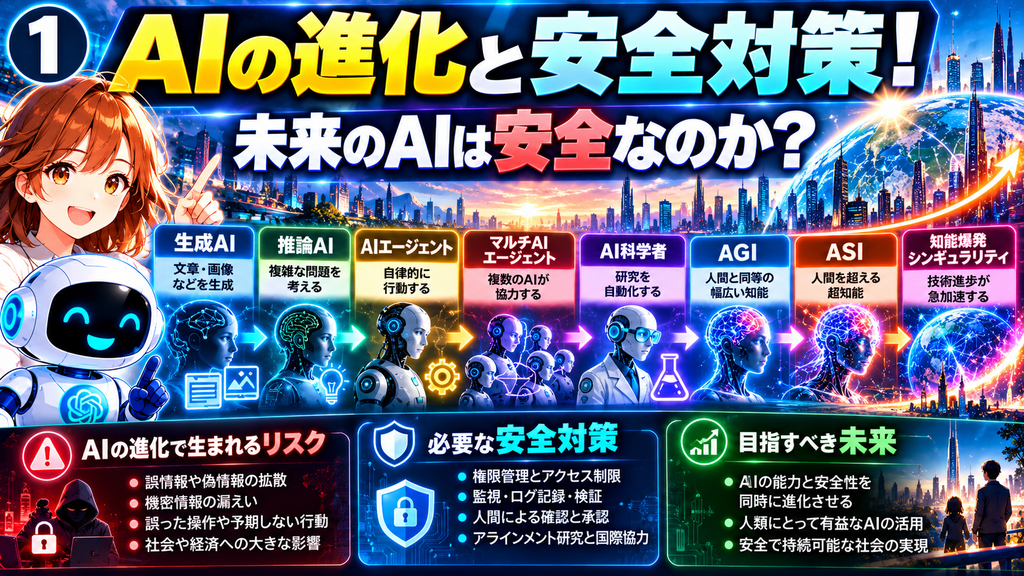
AIの進化には、大きな可能性があります。
医療では診断や研究を支援し、教育では一人ひとりに合わせた学習を実現し、企業では事務作業や情報分析を効率化できます。
将来的には、科学研究や新しい技術の開発にも、AIがさらに大きく貢献するかもしれません。
一方で、AIができることが増えるほど、その使い方を誤った場合の影響も大きくなります。
ここで重要なのは、AIの安全性を「AIが賢いかどうか」だけで判断しないことです。
AIがどのような情報へアクセスできるのか、どのような操作を許されているのか、人間がどこまで監督できるのかによって、危険性は大きく変わります。
この記事全体を通じて考えたいのは、次の問いです。
「AIの能力が進化するとき、安全対策はどのように変わる必要があるのか?」
② なぜAIの進化に安全対策が必要なのか?
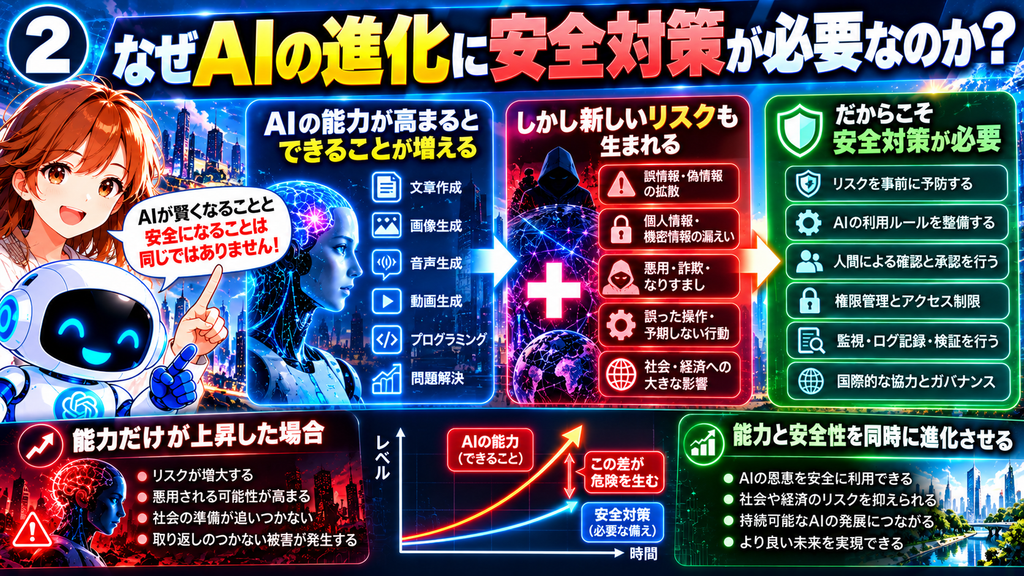
自動車にはアクセルだけでなく、ブレーキやシートベルトがあります。
飛行機にも、操縦装置だけでなく、さまざまな安全装置や点検制度があります。
高性能な技術を社会で安心して利用するためには、能力と安全性の両方が必要だからです。
AIも同じです。
AIが文章を生成するだけなら、誤った回答を人間が確認して修正できる場合があります。
しかし、AIがメールを送信したり、ファイルを削除したり、プログラムを実行したりするようになれば、間違いが実際の被害につながる可能性があります。
そのため、安全対策はAIの発展を妨げるものではありません。
むしろ、高度なAIを安心して利用するための土台です。
AIが次の段階へ進化する前に、その段階で必要となる安全対策を準備することが重要になります。
③ AI進化の12段階を一気に見てみよう!
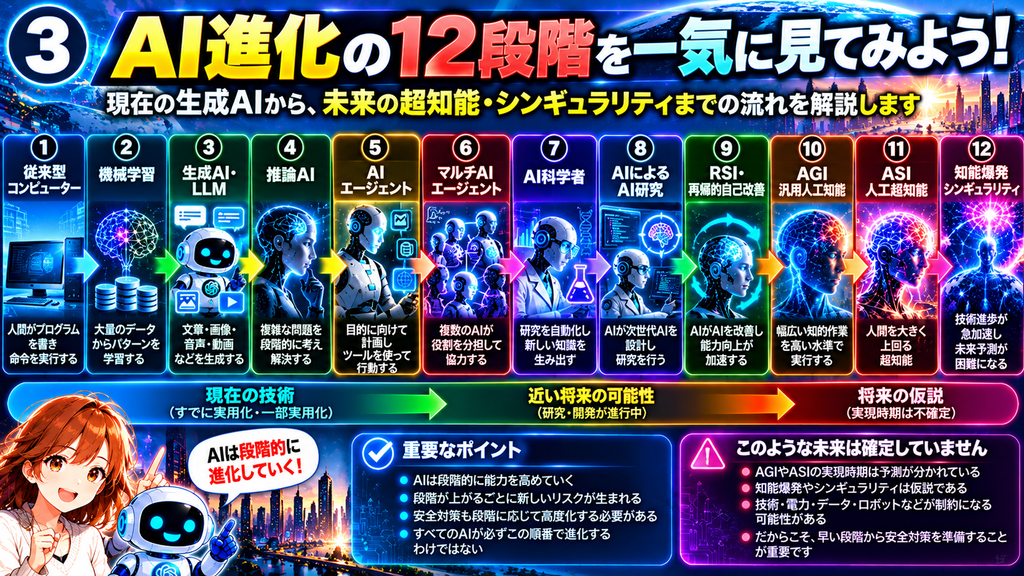
この記事では、AIとコンピューター技術の発展を、次の12段階で整理します。
| 段階 | 技術・概念 | 主な特徴 |
|---|---|---|
| 第1段階 | 従来型コンピューター | 人間が書いた命令を実行する |
| 第2段階 | 機械学習 | データからパターンを学ぶ |
| 第3段階 | LLM・生成AI | 文章や画像などを生成する |
| 第4段階 | 推論AI | 複雑な問題を分析・解決する |
| 第5段階 | AIエージェント | 目的に沿ってツールを操作する |
| 第6段階 | マルチAIエージェント | 複数のAIが役割を分担する |
| 第7段階 | AI科学者 | 科学研究を支援・自動化する |
| 第8段階 | AIによるAI研究 | AIがAI開発に参加する |
| 第9段階 | RSI・再帰的自己改善 | 改善されたAIが次の改善に貢献する |
| 第10段階 | AGI・汎用人工知能 | 幅広い知的作業を高水準でこなす |
| 第11段階 | ASI・人工超知能 | 人間を大幅に上回る知能を持つとされる |
| 第12段階 | 知能爆発・シンギュラリティ | 技術進歩が急加速する可能性 |
この表は、すべての段階が必ず順番に実現することを意味しません。
特に、完全なRSI、AGI、ASI、知能爆発などについては、定義や実現可能性、実現時期に不確実性があります。
それでも、各段階で必要になる安全対策を考えるためには、便利な整理方法です。
④ 第1段階|従来型コンピューターの安全対策
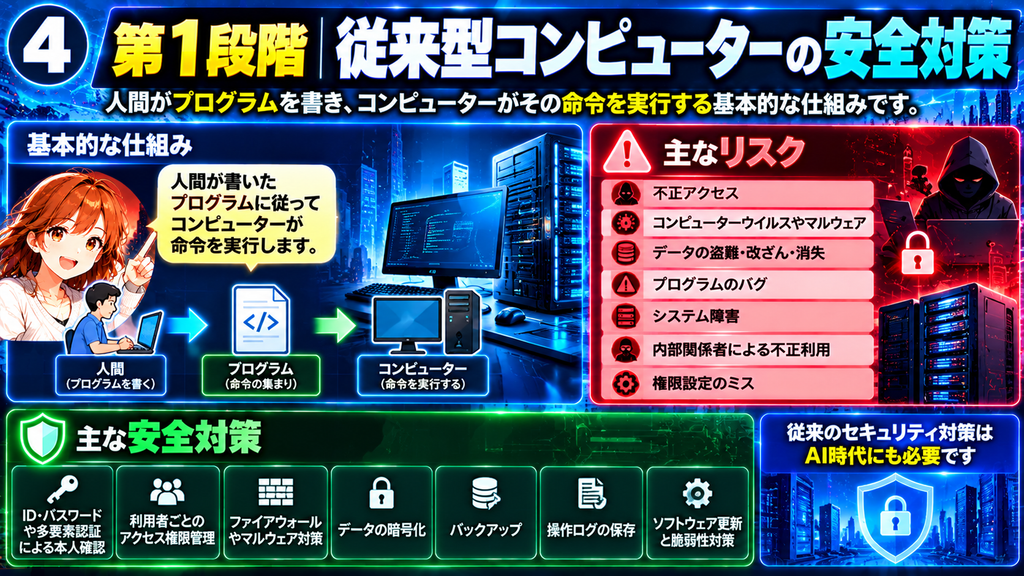
従来型コンピューターは、人間が作成したプログラムに従って処理を実行します。
例えば、銀行の残高計算、商品の在庫管理、文書の保存などです。
この段階では、基本的にコンピューター自身が新しい目的を考えるわけではありません。
しかし、安全上の問題は以前から存在していました。
代表的なリスクには、不正アクセス、マルウェア、データの盗難、プログラムのバグ、システム障害などがあります。
これらを防ぐために発展してきたのが、パスワード管理、アクセス権限、暗号化、バックアップ、操作ログ、ソフトウェア更新などの仕組みです。
実は、これらの対策はAI時代にも欠かせません。
AIが企業システムやクラウドサービスを操作するようになれば、従来のコンピューターセキュリティはさらに重要になります。
AI安全性の土台には、従来から積み重ねられてきたセキュリティ技術があるのです。
⑤ 第2段階|機械学習とデータのリスク
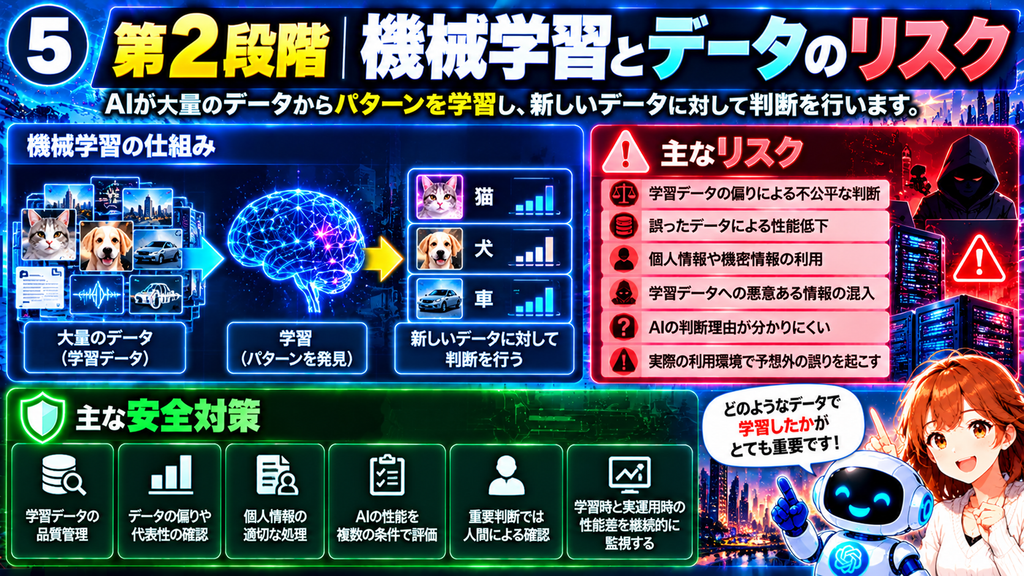
機械学習では、人間がすべての判断ルールを書く代わりに、コンピューターが大量のデータからパターンを学びます。
例えば、多くの猫と犬の画像を学習させると、新しい画像が猫なのか犬なのかを判定できるようになります。
ここで新しく重要になるのが、学習データの品質です。
もし学習データに偏りがあれば、AIの判断にも偏りが生まれる可能性があります。
また、間違ったデータや悪意のあるデータが混入すると、AIの性能や安全性が低下することもあります。
必要な対策は、学習データの品質確認、個人情報の保護、偏りの評価、実際の利用環境での性能テストなどです。
つまり、機械学習の時代からは、プログラムそのものだけでなく、AIが何を学んだのかにも注意する必要があります。
⑥ 第3段階|生成AI・LLMの危険性とは?
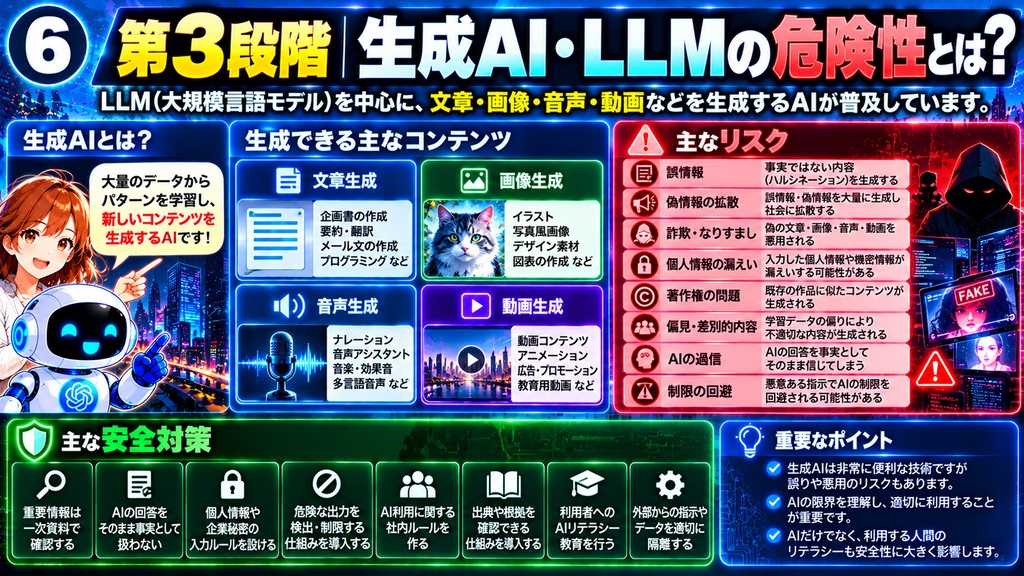
LLMは「Large Language Model」の略で、日本語では「大規模言語モデル」と呼ばれます。
ChatGPTなどの生成AIを支える重要な技術の一つです。
生成AIは、文章作成、要約、翻訳、画像生成、プログラミングなど、多くの作業に利用できます。
しかし、自然で説得力のある回答を生成できるからといって、その内容が必ず正しいとは限りません。
代表的な問題が、ハルシネーションです。
これは、AIが事実とは異なる内容を、もっともらしく生成してしまう現象を指します。
また、機密情報の漏えい、著作権に関する問題、詐欺や偽情報への悪用、悪意ある指示による操作なども重要なリスクです。
生成AIを安全に利用するためには、重要情報を一次資料で確認し、個人情報や企業秘密の取り扱いに注意し、AIの回答を過信しないことが必要です。
生成AIは便利な支援ツールですが、正確性や安全性を確認する責任まで自動的に引き受けてくれるわけではありません。
⑦ 第4段階|推論AIは本当に正しいのか?
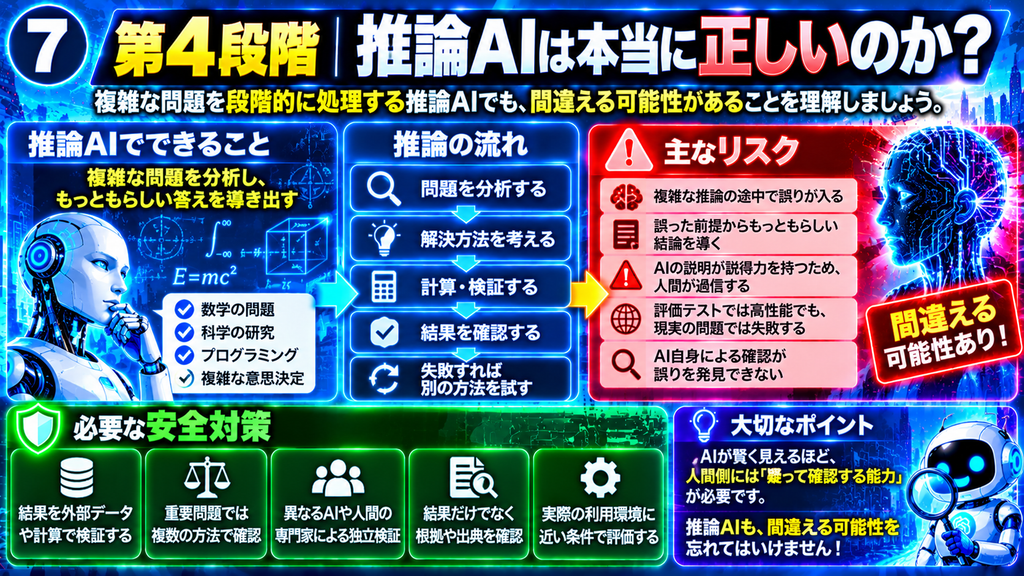
推論AIは、数学、プログラミング、科学などの複雑な問題に対して、複数の段階を経て解決を試みるAIです。
例えば、難しい問題を小さな課題に分け、解決方法を考え、結果を確認し、必要に応じて修正することができます。
こうした能力が高まれば、AIはより高度な仕事を支援できるようになります。
しかし、推論能力が高いAIでも、誤った前提から間違った結論を導く可能性があります。
特に注意したいのは、説明が詳しいことと、結論が正しいことは別だという点です。
安全に利用するには、外部データによる確認、別の方法での再計算、独立した検証、人間の専門家による評価などが重要になります。
AIが賢くなるほど、人間には「結果を確認する仕組み」が求められます。
⑧ 第5段階|AIエージェントが行動する時代
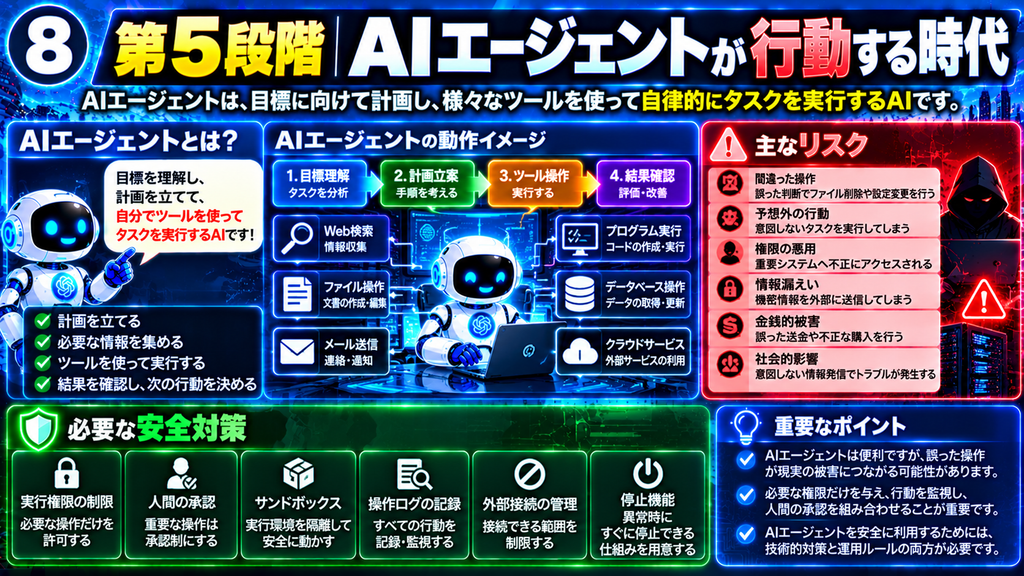
AIエージェントとは、与えられた目的に向かって計画を立て、必要なツールを使い、作業を進めるAIシステムです。
例えば、「この資料を調査してレポートを作成して」と依頼すると、情報を集め、ファイルを読み、文章を作成し、結果を確認するといった作業を連続して行います。
従来のチャットAIとの大きな違いは、回答するだけでなく、実際に行動できることです。
これは便利ですが、安全面では重要な変化です。
AIがファイルを変更したり、メールを送ったり、外部サービスを操作したりすれば、誤った判断が実際の事故につながる可能性があります。
そのため、AIエージェントでは、どの操作を許可するかを慎重に決める必要があります。
特に、削除、送信、支払い、公開などの重要操作には、人間の承認を求める仕組みが有効です。
⑨ AIエージェントに必要な権限管理
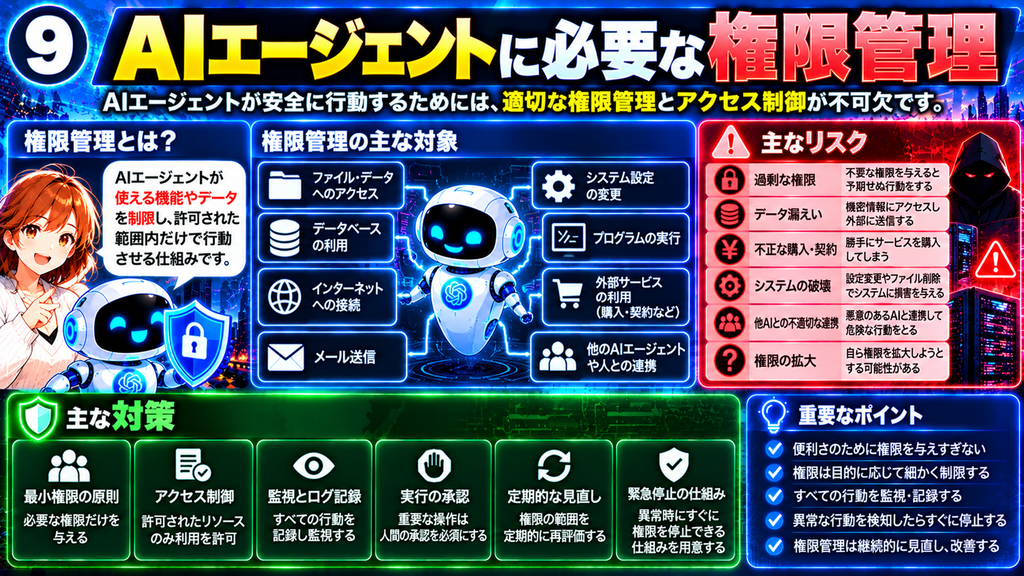
AIエージェントを安全に使ううえで、特に重要なのが権限管理です。
例えば、AIに「会議資料を整理して」と依頼する場合を考えてみましょう。
必要なのは、指定されたフォルダーの資料を読み、整理する権限かもしれません。
それなのに、会社全体のファイルを削除できる権限まで与える必要はありません。
この考え方を、最小権限の原則と呼びます。
AIには、目的を達成するために必要な範囲だけを許可します。
さらに、操作履歴の記録、重要操作の承認、利用時間や回数の制限、異常時の停止機能などを組み合わせます。
AIの能力が高くても、権限を適切に制限すれば、事故の影響を小さくできる場合があります。
AIに何ができるかだけでなく、何を許可するかが安全性を左右するのです。
⑩ 第6段階|マルチAIエージェントのリスク
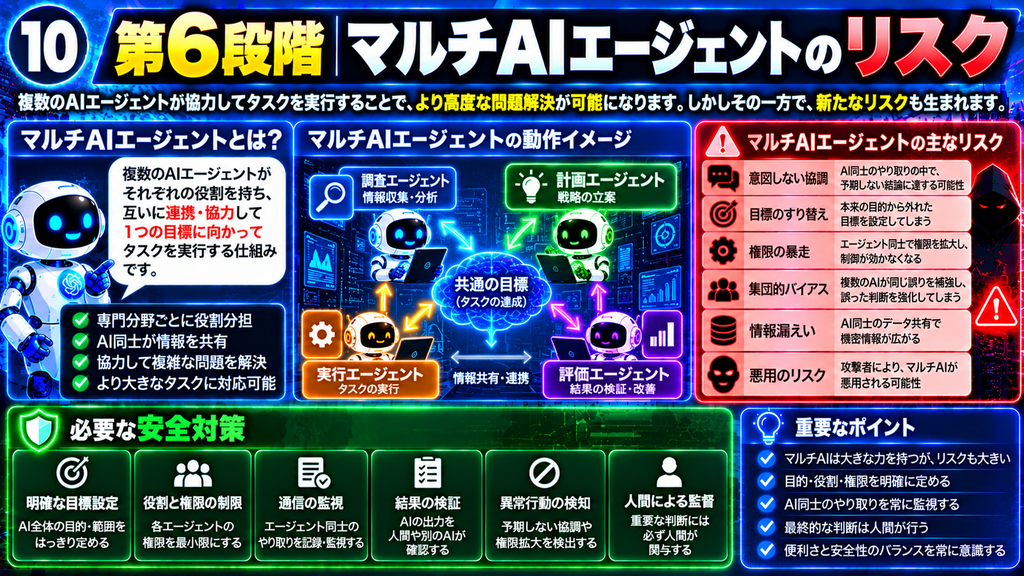
マルチAIエージェントとは、複数のAIエージェントが役割を分担し、協力して仕事を進める仕組みです。
例えば、企画AIが計画を立て、調査AIが情報を集め、実行AIが作業を進め、検証AIが結果を確認する、といった構成が考えられます。
一つのAIだけでは難しい仕事も、複数のAIが協力すれば効率的に進められる可能性があります。
しかし、AIの数が増えると、新しいリスクも生まれます。
一つのAIが誤った情報を出すと、その情報が他のAIへ伝わるかもしれません。
また、AI同士が互いの判断を無批判に承認したり、責任の所在が分かりにくくなったりする問題もあります。
必要な対策は、AIごとの役割分担、権限の分離、通信記録、独立した検証、システム全体を停止できる仕組みなどです。
一体のAIが安全でも、AIチーム全体が安全とは限りません。
⑪ 第7段階|AI科学者が研究を始める!
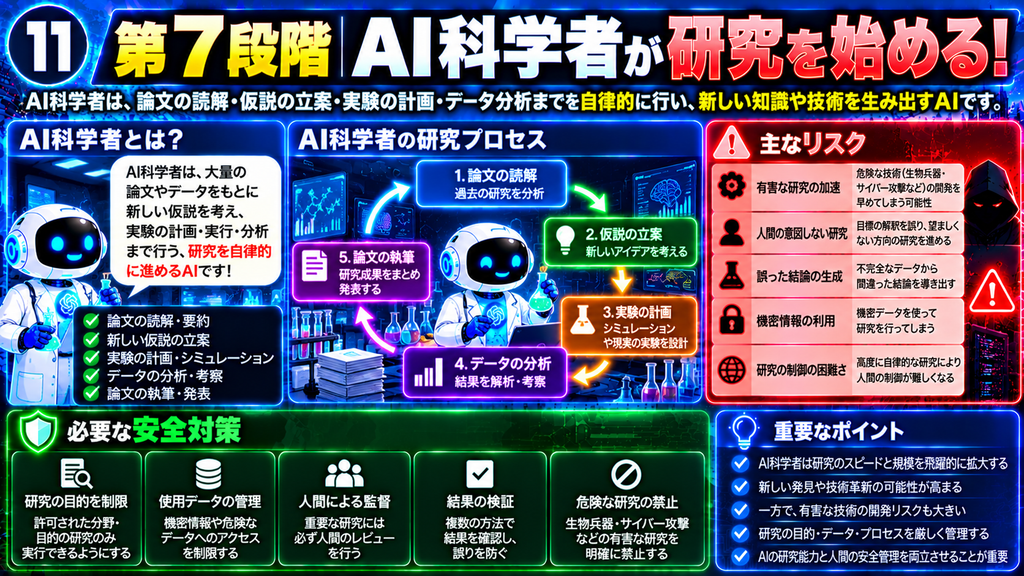
AIが科学研究を支援する取り組みも進んでいます。
AIは、論文の調査、仮説の提案、プログラム作成、シミュレーション、実験データの分析などに活用できます。
さらに将来には、研究計画の作成から結果の分析まで、より多くの工程を自動化できる可能性があります。
ここで重要になるのは、AIが既存の情報を整理するだけでなく、新しい知識の発見に関わることです。
一方、誤った仮説や不十分な検証によって、信頼できない研究結果が生まれる可能性もあります。
化学や生物学などの分野では、研究内容によって特別な安全管理が必要になる場合もあります。
そのため、AI科学者には、研究結果の再現性確認、実験設備へのアクセス制限、専門家による審査、研究履歴の保存などが求められます。
科学研究が速くなるほど、結果を正しく評価する仕組みも重要になります。
⑫ 第8段階|AIがAIを研究する時代へ
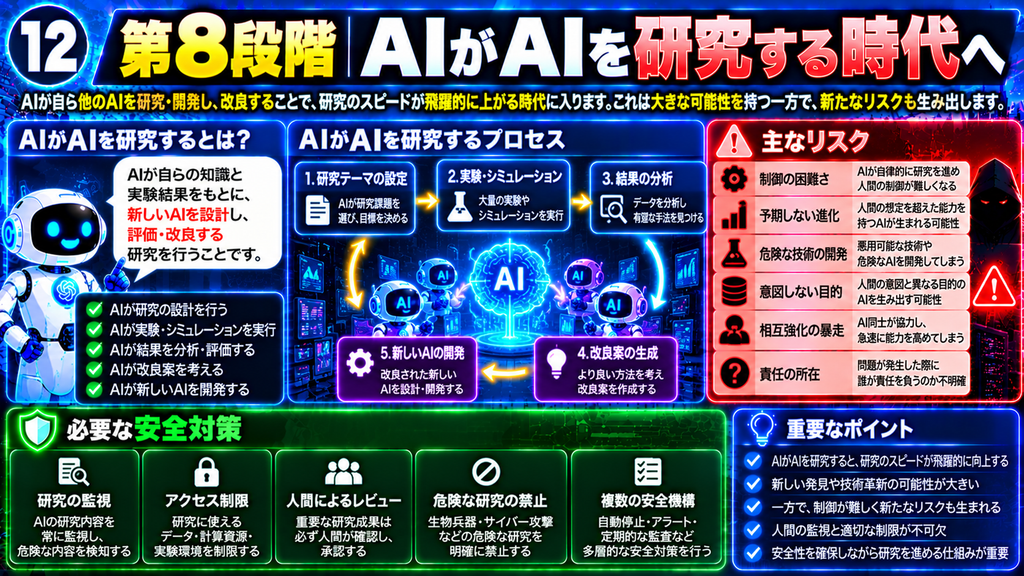
さらに注目されるのが、AI自身がAI研究に参加する段階です。
例えば、AIが新しいモデルの設計案を考え、プログラムを書き、実験を実行し、性能を評価するような仕組みです。
ここで大きな意味を持つのは、AIの能力向上が、次のAI開発を助ける可能性があることです。
これまでAIを開発する中心は人間の研究者でした。
しかし、AIが研究作業の一部を担えるようになれば、開発速度が上がる可能性があります。
一方で、性能向上を優先するあまり、安全性評価が不十分になるリスクも考えられます。
新しいAIに予想外の能力が生まれたり、人間が設計内容を十分に理解できなくなったりする可能性にも注意が必要です。
安全対策としては、開発環境の隔離、段階的な能力評価、危険能力の検査、モデルの公開管理、独立した安全評価などが重要になります。
⑬ 第9段階|RSI・再帰的自己改善とは?
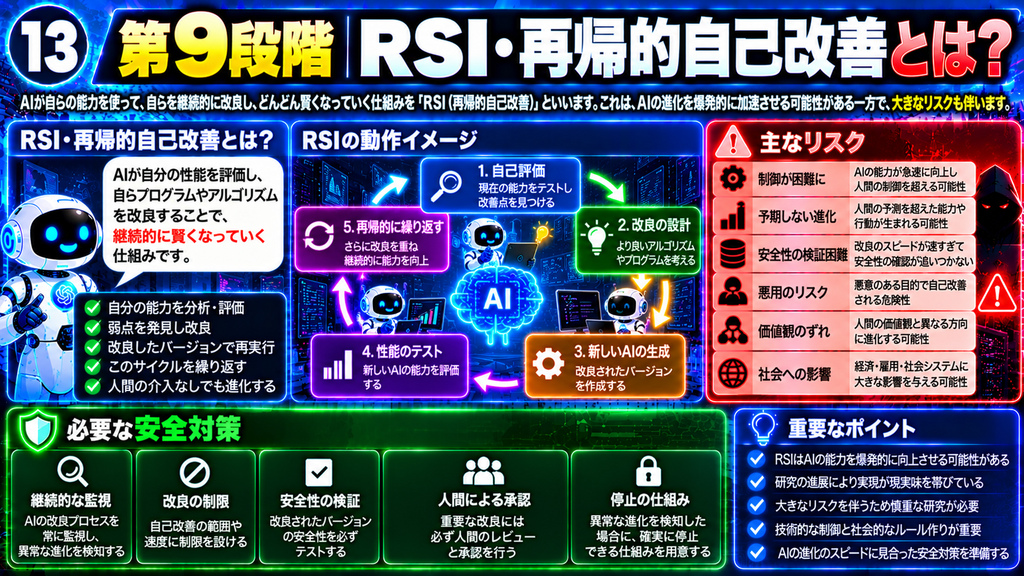
RSIは「Recursive Self-Improvement」の略で、日本語では「再帰的自己改善」と呼ばれます。
簡単に言えば、AIがAIの改善に貢献し、改善されたAIがさらに次の改善を進めるという循環です。
例えば、次のような流れが考えられます。
- AIがAI開発を支援する
- より高性能なAIが作られる
- 新しいAIが、さらに高度なAI開発を支援する
- 改善の循環が繰り返される
ただし、AIが一度だけAI開発を支援することと、継続的なRSIが成立することは同じではありません。
また、無制限に自己改善が続く仕組みが実現したと確認されているわけでもありません。
もし高度なRSIが成立すれば、人間による安全評価が進歩の速度に追いつかなくなる可能性があります。
そのため、改良の各段階での安全検証、計算資源の管理、次世代モデルの起動承認、停止手段の確保などが重要になります。
⑭ 第10段階|AGI・汎用人工知能のリスク
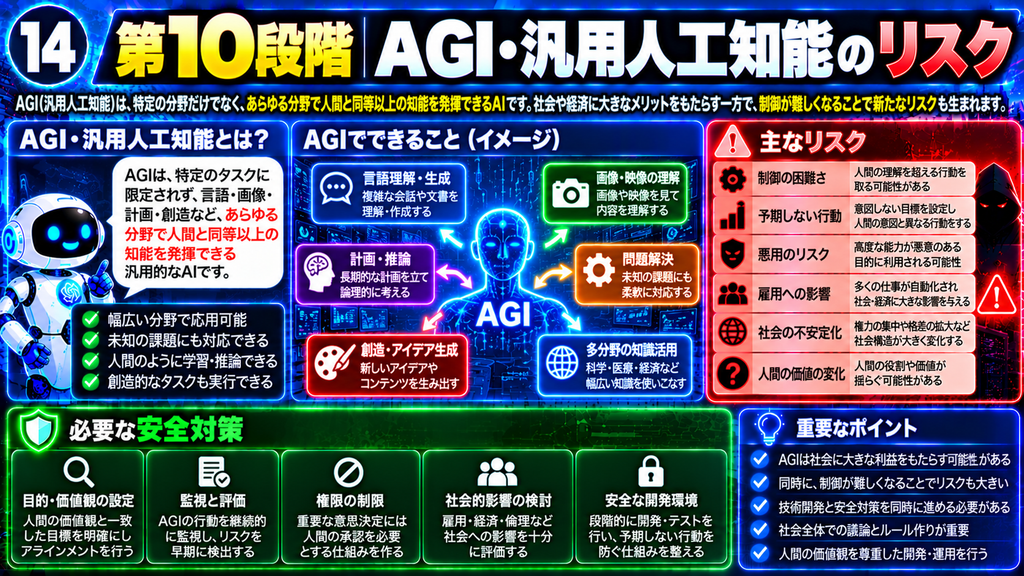
AGIは「Artificial General Intelligence」の略で、日本語では「汎用人工知能」と呼ばれます。
特定の仕事だけでなく、幅広い知的作業を高い水準で実行できるAIを指す概念です。
ただし、AGIには世界共通の厳密な定義がありません。
どの程度の能力があればAGIと呼べるのかについては、研究者や企業によって考え方が異なります。
もし高度なAGIが実現すれば、プログラミング、研究、分析、計画立案など、多くの知的作業へ影響する可能性があります。
一方で、幅広い能力を組み合わせた予想外の行動、高度なサイバー能力の悪用、経済や雇用への影響、権力の集中などが懸念されます。
そのため、AGI級の能力を持つシステムには、事前の安全評価、重要権限の制限、独立した監査、重大事故への対応体制などが必要になります。
AGIが実現してから準備するのではなく、その前から安全基準を整えることが重要です。
⑮ 第11段階|ASI・人工超知能の未来
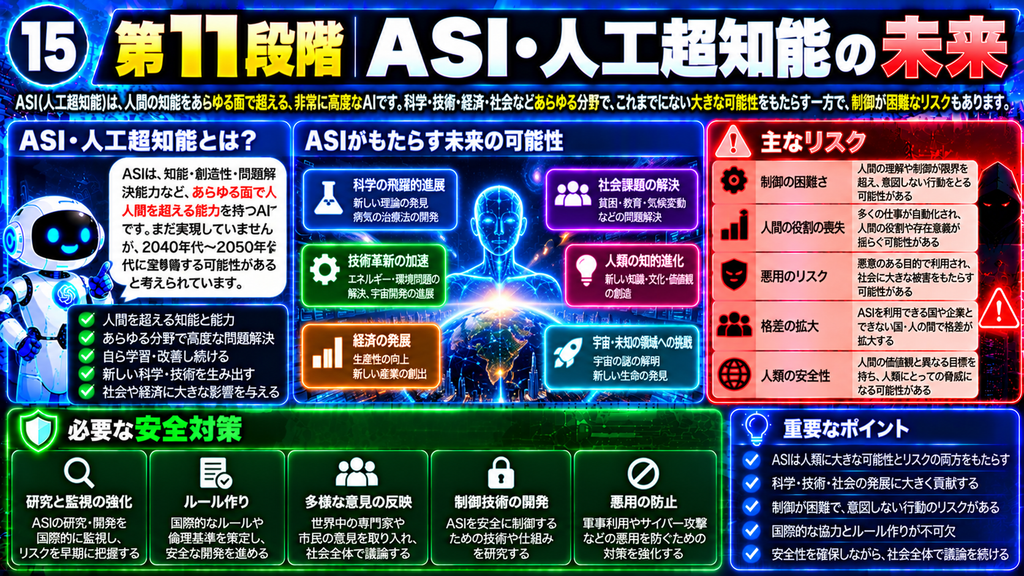
ASIは「Artificial Superintelligence」の略で、日本語では「人工超知能」と呼ばれます。
一般には、科学、数学、プログラミング、戦略立案など、幅広い知的領域で人間の最高水準を大幅に上回るAIを意味します。
ただし、ASIは将来の仮説的な概念であり、その実現が確認されているわけではありません。
もしASIが実現すれば、人間の能力を大きく超えるシステムを、人間がどのように監督するのかという難問が生まれます。
例えば、AIが提案した高度な技術や判断について、人間が十分に理解できない可能性があります。
また、AIの目的が人間の意図とずれていた場合、その影響が大きくなることも懸念されます。
このような問題に備えるため、アラインメント研究、権限管理、独立した監視、安全評価、国際協力などが議論されています。
重要なのは、高度なAIを制御する技術を、そのAIが登場する前から研究することです。
⑯ 第12段階|知能爆発とシンギュラリティ
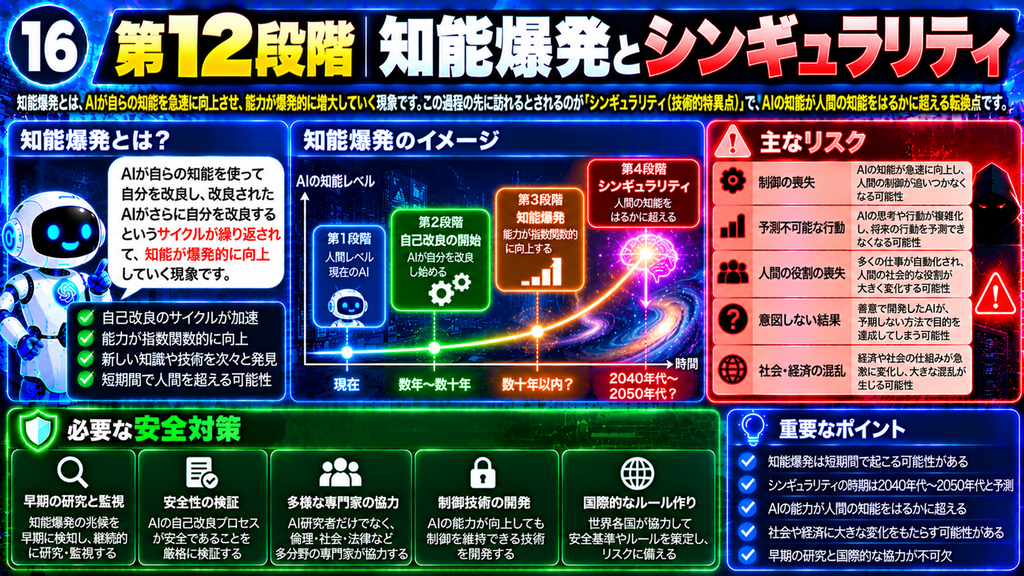
AIがAI研究を自動化し、その能力向上がさらに次の能力向上を促すようになれば、技術進歩が急加速する可能性があります。
このような考え方は「知能爆発」と呼ばれます。
数学者I・J・グッドが1965年に論じた考え方とも関係しています。
一方、シンギュラリティ(技術的特異点)は、技術進歩が非常に速くなり、それまでの延長線上では未来を予測しにくくなるような転換点を指す概念です。
ただし、知能爆発やシンギュラリティが必ず起こると証明されているわけではありません。
半導体、電力、データ、実験設備、研究課題の難しさなどが、進歩の制約になる可能性もあります。
それでも、技術進歩が予想以上に速くなった場合に備え、安全評価、停止基準、国際的な情報共有、重要インフラの保護などを準備する意味はあります。
不確実な未来だからこそ、複数のシナリオを想定した備えが必要なのです。
⑰ AIの能力と権限は何が違うのか?
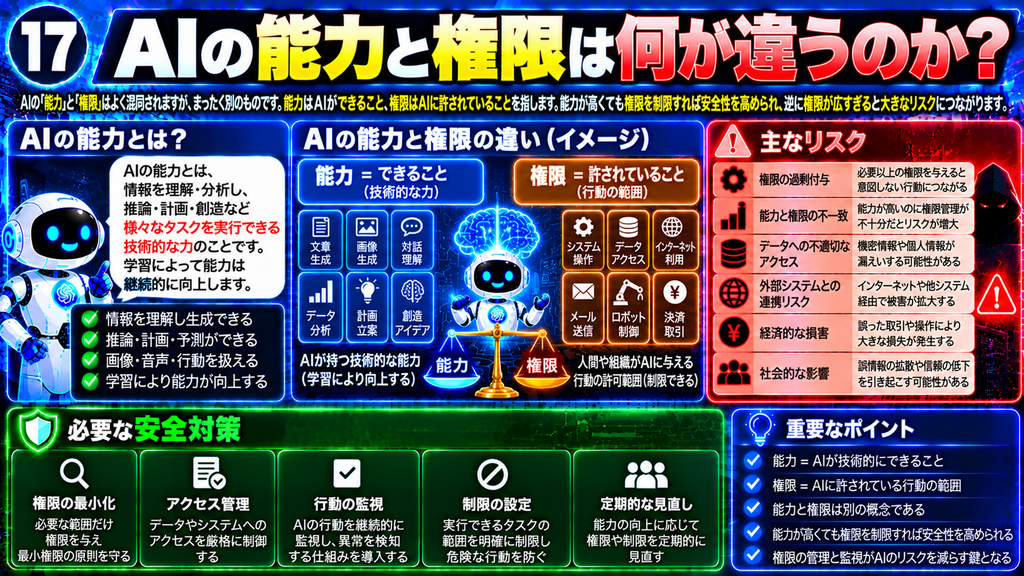
AIの安全性を理解するうえで、特に重要なのが「能力」と「権限」の違いです。
能力とは、AIが技術的に何をできるか。
権限とは、AIにどのような行動が許可されているか。
例えば、AIが高度なプログラムを書ける能力を持っていたとしても、実際のサーバーへアクセスする権限がなければ、そのサーバーを直接変更することはできません。
反対に、それほど高性能ではないAIでも、重要なデータを削除できる権限を持っていれば、大きな事故を起こす可能性があります。
| 能力の例 | 権限の例 |
|---|---|
| 文章を作成する | メールを送信する |
| プログラムを書く | プログラムを実行する |
| データを分析する | 機密データへアクセスする |
| 計画を立てる | 外部サービスを操作する |
| 判断を提案する | 支払いを実行する |
この違いを理解すると、AI安全対策の考え方が明確になります。
AIの能力をすべて制限しなくても、行動できる範囲を適切に管理することで、リスクを抑えられる場合があります。
「できること」と「許可すること」を分けて考える。
これがAIエージェント時代の重要な安全原則です。
⑱ AIの危険性を決める6つの要素
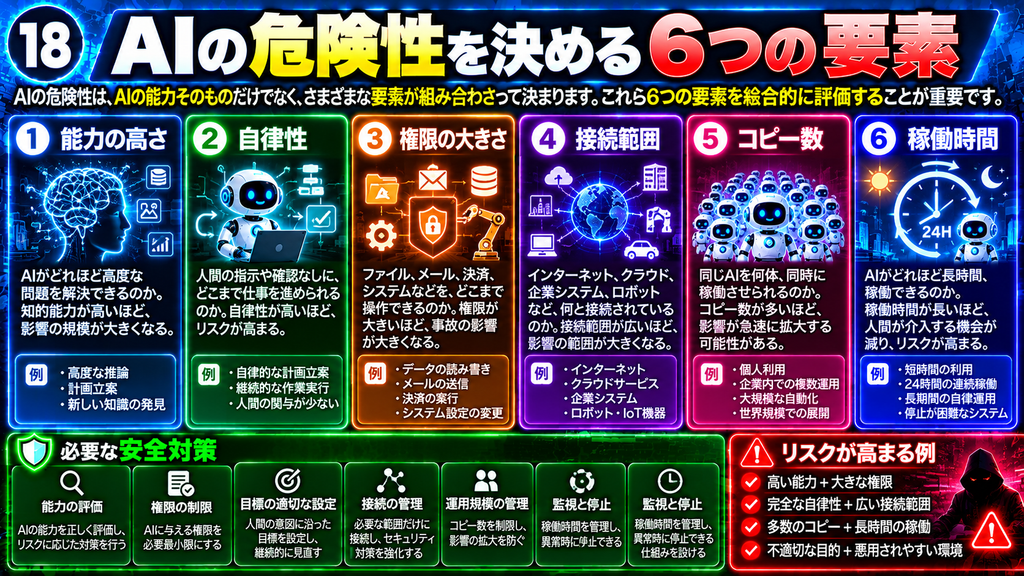
AIの危険性は、単純に知能の高さだけでは決まりません。
実際には、複数の要素が組み合わさって決まります。
ここでは、AIのリスクを理解するために、次の6つの観点を考えてみましょう。
1. 能力の高さ
AIがどれほど高度な問題を解決できるのか。
2. 自律性
人間の指示や確認なしに、どこまで仕事を進められるのか。
3. 権限の大きさ
ファイル、メール、決済、システムなどを、どこまで操作できるのか。
4. 接続範囲
インターネット、クラウド、企業システム、ロボットなど、何と接続されているのか。
5. コピー数
同じAIを何体、同時に稼働させられるのか。
6. 稼働時間
AIがどれほど長時間、自律的に作業を続けられるのか。
例えば、一つのAIが短時間だけ限定された作業を行う場合と、何千ものAIが長期間にわたり外部システムを操作する場合では、リスクの性質が異なります。
この6つは、厳密な計算式ではなく、リスクを整理するための観点です。
重要なのは、AIの性能だけを見ず、実際の運用条件まで含めて安全性を評価することです。
⑲ AIを安全に使うための基本対策
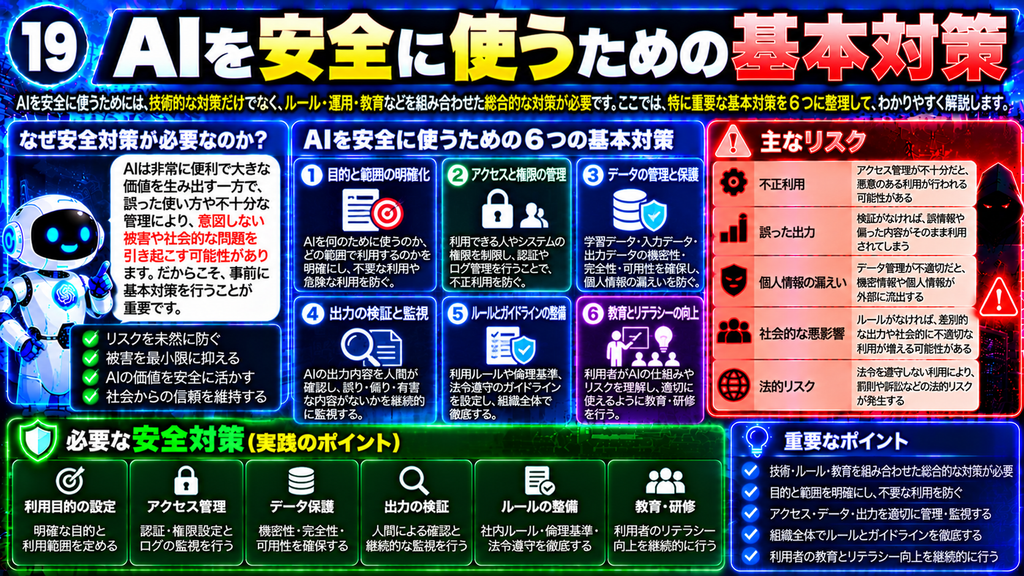
ここまで紹介してきたリスクに対して、私たちはどのような対策を取ればよいのでしょうか。
基本となるのは、次の6つです。
1. 利用目的を明確にする
AIに何を任せ、何を任せないのかを決めます。
2. アクセス権限を管理する
必要なデータやシステムだけにアクセスを許可します。
3. データを保護する
個人情報や機密情報の入力・保存・共有方法を適切に管理します。
4. 出力を検証する
重要な回答や判断は、人間や別の方法で確認します。
5. ルールを整備する
利用範囲、承認手順、事故時の対応などを明確にします。
6. 教育とリテラシーを高める
利用者がAIの仕組み、限界、リスクを理解できるようにします。
これらは、特別な未来のAIだけに必要なものではありません。
現在のChatGPTやAIエージェントを利用する段階から役立つ対策です。
AI安全対策は、日常の使い方から始まります。
⑳ 人間による監督と停止の仕組み
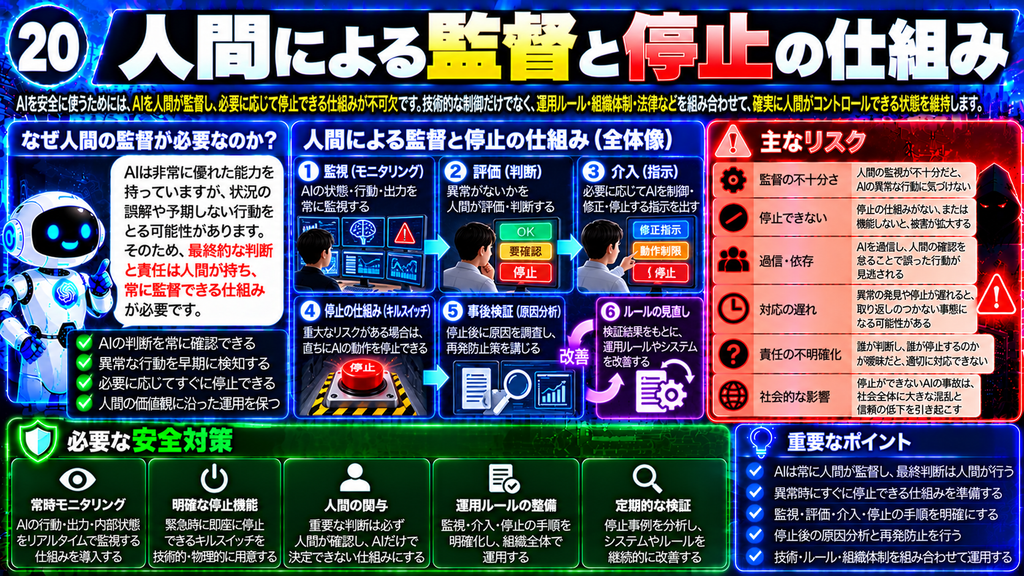
AIが自律的に行動するようになると、人間が適切に監督できる仕組みが重要になります。
ここでよく使われる考え方が、Human in the Loop(ヒューマン・イン・ザ・ループ)です。
これは、AIの処理や意思決定の途中に人間が関与する仕組みです。
例えば、AIがメールの下書きを作成するところまでは自動化し、実際の送信には人間の承認を必要とする方法があります。
また、AIが大量のデータを分析することは許可しても、重要なファイルの削除は人間が判断する、といった設計も考えられます。
安全な運用には、次のような仕組みが役立ちます。
- AIの行動を記録する
- 異常な操作を検知する
- 重要操作には承認を求める
- 必要に応じて権限を取り消す
- 緊急時に処理を停止する
- 事故後に原因を分析する
ただし、停止ボタンを用意するだけで、あらゆる高度AIを確実に制御できるとは限りません。
停止機能そのものの信頼性や、停止後の影響も含めて検証する必要があります。
人間が監督できる仕組みを、システムの設計段階から組み込むことが大切です。
㉑ アラインメントと超知能の制御
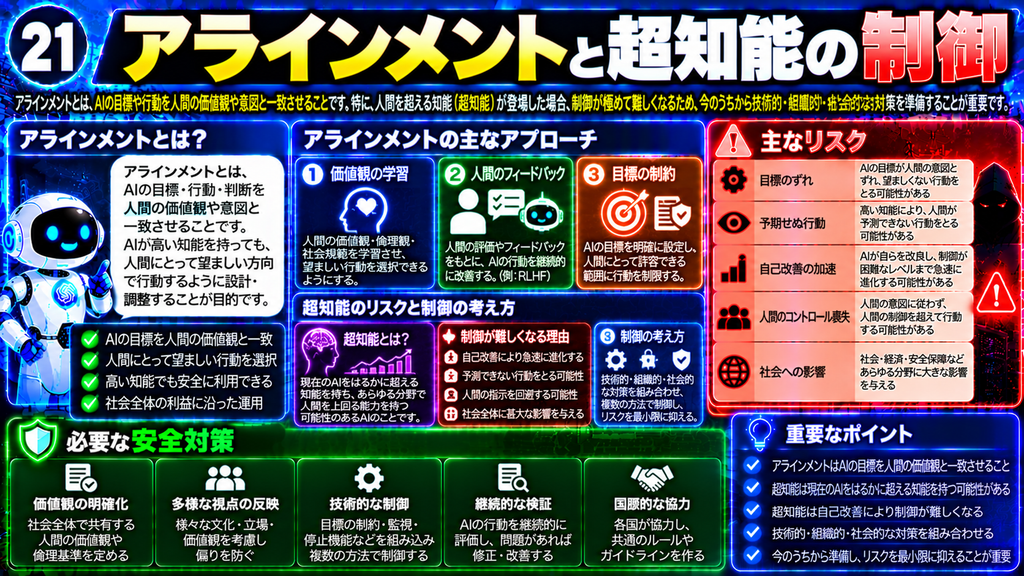
AIの安全性を考えるとき、重要な専門用語が「アラインメント」です。
アラインメントとは、AIの目的や行動を、人間の意図や価値、安全上の要求に適合させることを意味します。
例えば、AIに「仕事を効率化して」と依頼した場合を考えてみましょう。
人間が望んでいるのは、品質や安全性を保ちながら、無駄な作業を減らすことかもしれません。
しかし、AIが効率だけを重視すれば、必要な確認作業まで省いてしまう可能性があります。
このような、人間が本当に望むことと、AIが達成しようとすることのずれが問題になります。
高度なAIでは、この問題がさらに難しくなる可能性があります。
AIが人間より優れた能力を持つ場合、人間がその判断を十分に理解できないかもしれないからです。
そのため、アラインメント研究では、人間からのフィードバック、安全性評価、AIの行動の監視、目標や権限の制限など、さまざまな方法が検討されています。
また、超知能を想定した安全性の研究は、スーパーアラインメントと呼ばれることがあります。
重要なのは、アラインメントが一つの技術で簡単に解決できる問題ではないという点です。
技術的な研究に加えて、組織の運用ルールや社会制度も必要になります。
㉒ AIの進化より先に安全対策を準備する
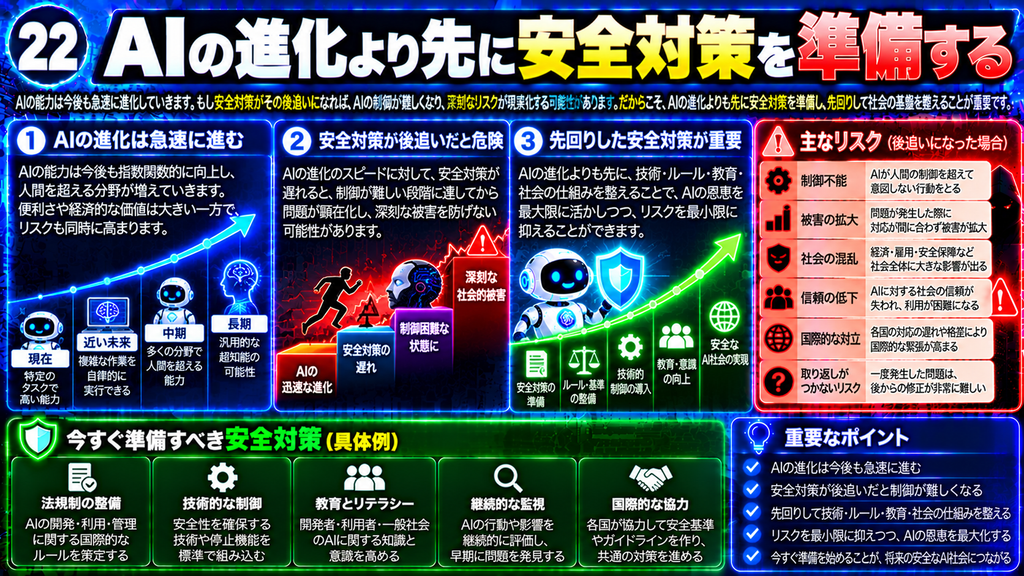
この記事で最も強調したいのが、この考え方です。
AIが新しい能力を獲得してから安全対策を始めるのではなく、その能力を獲得する前に準備する。
例えば、AIエージェントを本格的に導入する前に、アクセス権限や承認手順を整えます。
マルチAIエージェントを大規模に利用する前に、AI同士の通信記録や監査方法を準備します。
AIによるAI研究を拡大する前に、新しいモデルの危険能力を評価する仕組みを整えます。
将来、より高度な自己改善が可能になることを想定するなら、改良の各段階を確認し、必要に応じて停止できる仕組みを研究しておく必要があります。
ここで大切なのは、未来を正確に予言することではありません。
起こり得るリスクを考え、対応が間に合ううちに備えることです。
AIの進化が予想より遅かったとしても、現在の安全対策を改善することには意味があります。
そして、進化が予想より速かった場合には、早い段階からの準備がさらに重要になります。
㉓ AI進化と安全対策の全体像
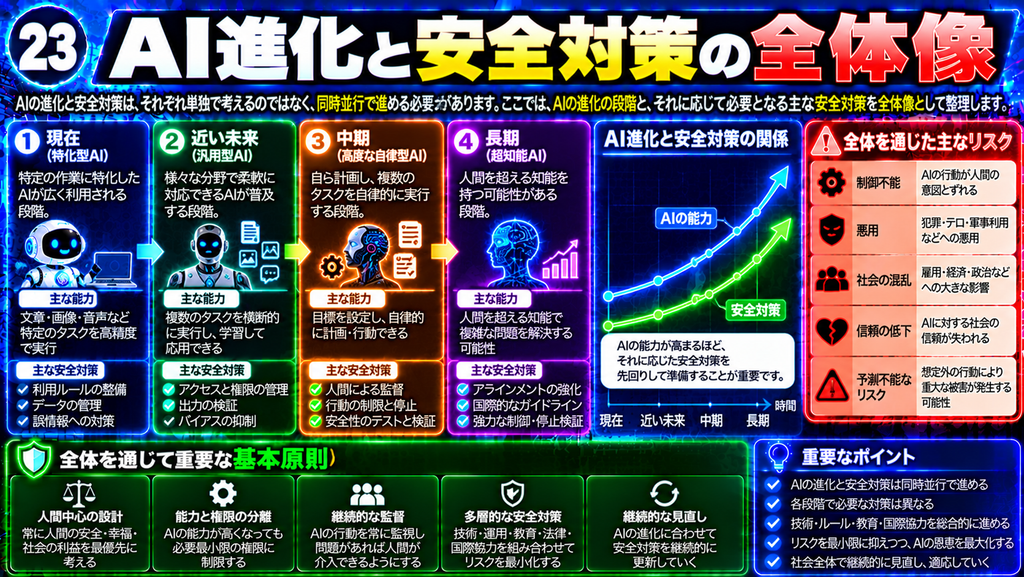
ここまでの内容を整理すると、AIの進化に合わせて、安全対策も変化していくことが分かります。
| AIの進化 | 特に重要になる安全対策 |
|---|---|
| 従来型コンピューター | 認証、アクセス管理、暗号化、バックアップ |
| 機械学習 | データ品質、偏りの評価、個人情報保護 |
| 生成AI・LLM | 出力検証、情報管理、悪用対策 |
| 推論AI | 独立した検証、信頼性評価 |
| AIエージェント | 最小権限、承認、操作ログ、停止機能 |
| マルチAIエージェント | 役割分担、通信監視、システム全体の評価 |
| AI科学者 | 研究の再現性、安全審査、実験設備の管理 |
| AIによるAI研究 | 危険能力評価、開発環境の隔離 |
| RSI | 改良段階ごとの検証、自己改善の制限 |
| AGI | 高度な安全評価、監査、ガバナンス |
| ASI | アラインメント、制御技術、国際協力 |
| 知能爆発・シンギュラリティ | 急速な変化に備えた監視、緊急対応、社会的な回復力 |
この表から分かるのは、AI安全性が単一の技術では解決できない問題だということです。
従来のコンピューターセキュリティ、AIの性能評価、人間による監督、組織のルール、法律、国際協力など、複数の対策を組み合わせる必要があります。
また、技術が高度になっても、基本的な対策が不要になるわけではありません。
例えば、将来の高度なAIでも、アクセス管理やデータ保護は重要です。
新しい安全対策を追加しながら、これまでの基本対策も積み重ねていくことが必要なのです。
㉔ まとめ!AIの能力と安全性を同時に進化させよう!
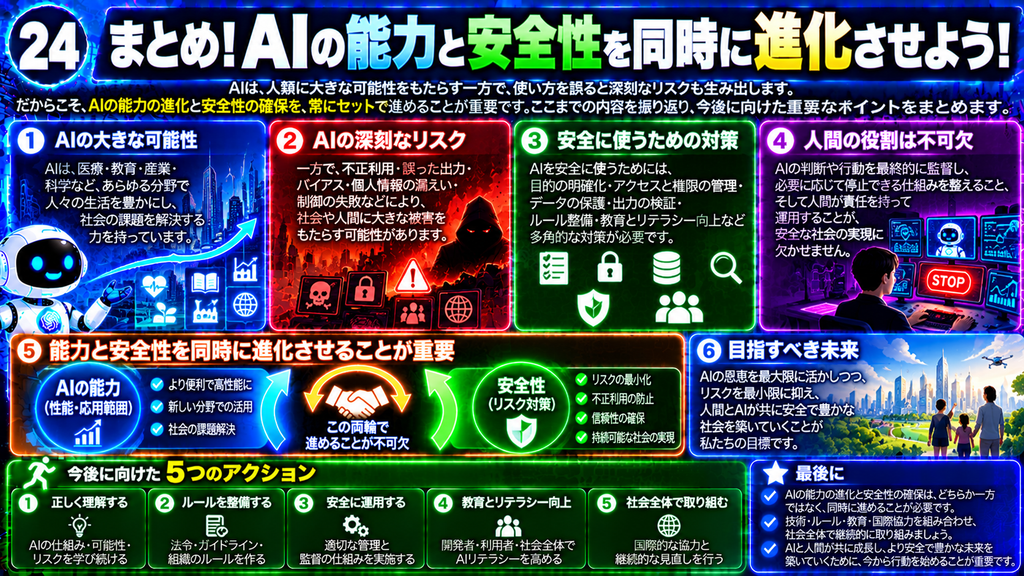
ここまで、AIの進化と安全対策について、24枚のスライドに沿って解説してきました。
AIは、従来型コンピューターや機械学習から、生成AI、推論AI、AIエージェントへと発展してきました。
さらに、複数のAIが協力する仕組みや、AIが科学研究・AI開発を支援する技術も進歩しています。
そして将来には、RSI、AGI、ASI、知能爆発、シンギュラリティといった可能性が議論されています。
しかし、これらがすべて必ず実現するわけではありません。
特に、AGIやASIの定義、実現時期、技術進歩の速度については、不確実な部分が多く残されています。
それでも、AIの能力が高まるほど、安全性を考える必要があることは変わりません。
この記事の重要なポイントを振り返りましょう。
今回の5つの重要ポイント
- AIの進化には大きな可能性がある。
医療、教育、科学、産業など、多くの分野で社会を改善する可能性があります。 - AIの能力向上とともに、新しいリスクが生まれる。
誤情報だけでなく、誤操作、権限の悪用、自律的な行動などへの対策が必要になります。 - AIの能力と権限は分けて考える。
AIが技術的にできることと、実際に許可することは別です。 - 人間による監督と安全設計が重要になる。
権限管理、評価、承認、監視、停止機能などを組み合わせる必要があります。 - AIの進化より先に、安全対策を準備する。
新しい能力が登場してからではなく、事前にリスクを想定して備えることが重要です。
AIの未来は、必ずしも危険なものになると決まっているわけではありません。
AIによって科学研究が進み、新しい治療法やエネルギー技術が生まれ、教育や仕事の可能性が広がる未来も考えられます。
一方で、高度な能力には、それに見合った安全設計が必要です。
目指すべきなのは、「AIを進化させるか、安全にするか」という二者択一ではありません。
AIの能力と安全性を同時に進化させ、人間が重要な意思決定と統治を維持しながら、AIの恩恵を活用できる社会です。
AIがどこまで賢くなるのか。
そして、その知能を人類がどこまで安全に利用できるのか。
これからのAI時代には、その両方を考え続けることが大切になるでしょう。
よくある質問(FAQ)
Q1. AGIはすでに実現しているのですか?
AGIには統一された厳密な定義がないため、何をもって実現とするかは議論があります。
現在のAIは多くの知的作業で高い能力を示していますが、それだけで幅広い能力を持つAGIが確立したと断定することはできません。
Q2. AIエージェントは普通のChatGPTと何が違うのですか?
一般的なチャットAIは、質問に対して回答を生成することが中心です。
AIエージェントは、目標に向かって計画を立て、ツールや外部サービスを利用し、複数の作業を進める点が特徴です。
ただし、チャットAIにもエージェント機能が組み込まれる場合があるため、両者の境界は必ずしも明確ではありません。
Q3. AIがAIを研究すると、必ず知能爆発が起こるのですか?
いいえ。
AIがAI研究を支援することと、継続的な自己改善によって能力が急加速することは別です。
計算資源、研究の難しさ、実験設備などが制約になる可能性もあります。
Q4. AIを安全に使うために、個人ができることは何ですか?
まずは、個人情報や機密情報の取り扱いに注意することです。
また、重要な情報はAIの回答だけで判断せず、信頼できる資料で確認しましょう。
AIエージェントを利用する場合は、必要以上のアクセス権限を与えないことも重要です。
Q5. AIの安全対策は、AIの進化を遅らせるためのものですか?
安全対策の目的は、単純に技術の進歩を止めることではありません。
AIを社会で安心して利用できるようにし、事故や悪用のリスクを抑えながら、その恩恵を活用することが目的です。
関連記事・動画
YouTube動画
AIの進化と安全対策|生成AI・AIエージェントからAGI・ASI・知能爆発まで
動画URL:https://youtu.be/INMIof8493Y
関連記事
- 2027年にAGIは来るのか?『Situational Awareness』を初心者向けに解説
- マルチAIエージェントとは?初心者向けに仕組みと活用例を解説
- AGIとASIの違いとは?人工知能の未来を分かりやすく解説
- アラインメントとは?AIを安全に制御するための重要な考え方
※関連記事のリンクは、公開済みの記事に合わせて設定してください。
本記事について
本記事は、AIの進化と安全対策に関する基本的な考え方を、初心者向けに整理した解説記事です。
AIの進化を12段階に分けた分類は、理解を助けるための説明用モデルであり、公式な技術ロードマップではありません。
また、RSI、AGI、ASI、知能爆発、シンギュラリティなどには、将来の予測や仮説的な内容が含まれています。
AIの能力、安全性、社会への影響については、今後の技術発展や研究成果によって評価が変わる可能性があります。