2026年10月07日
ホワイトハウス超知能協定から考えるAIガバナンスの現在
AIの進化が加速する一方、世界では「AIをどう規制し、誰がその安全性に責任を持つのか」という議論が本格化しています。
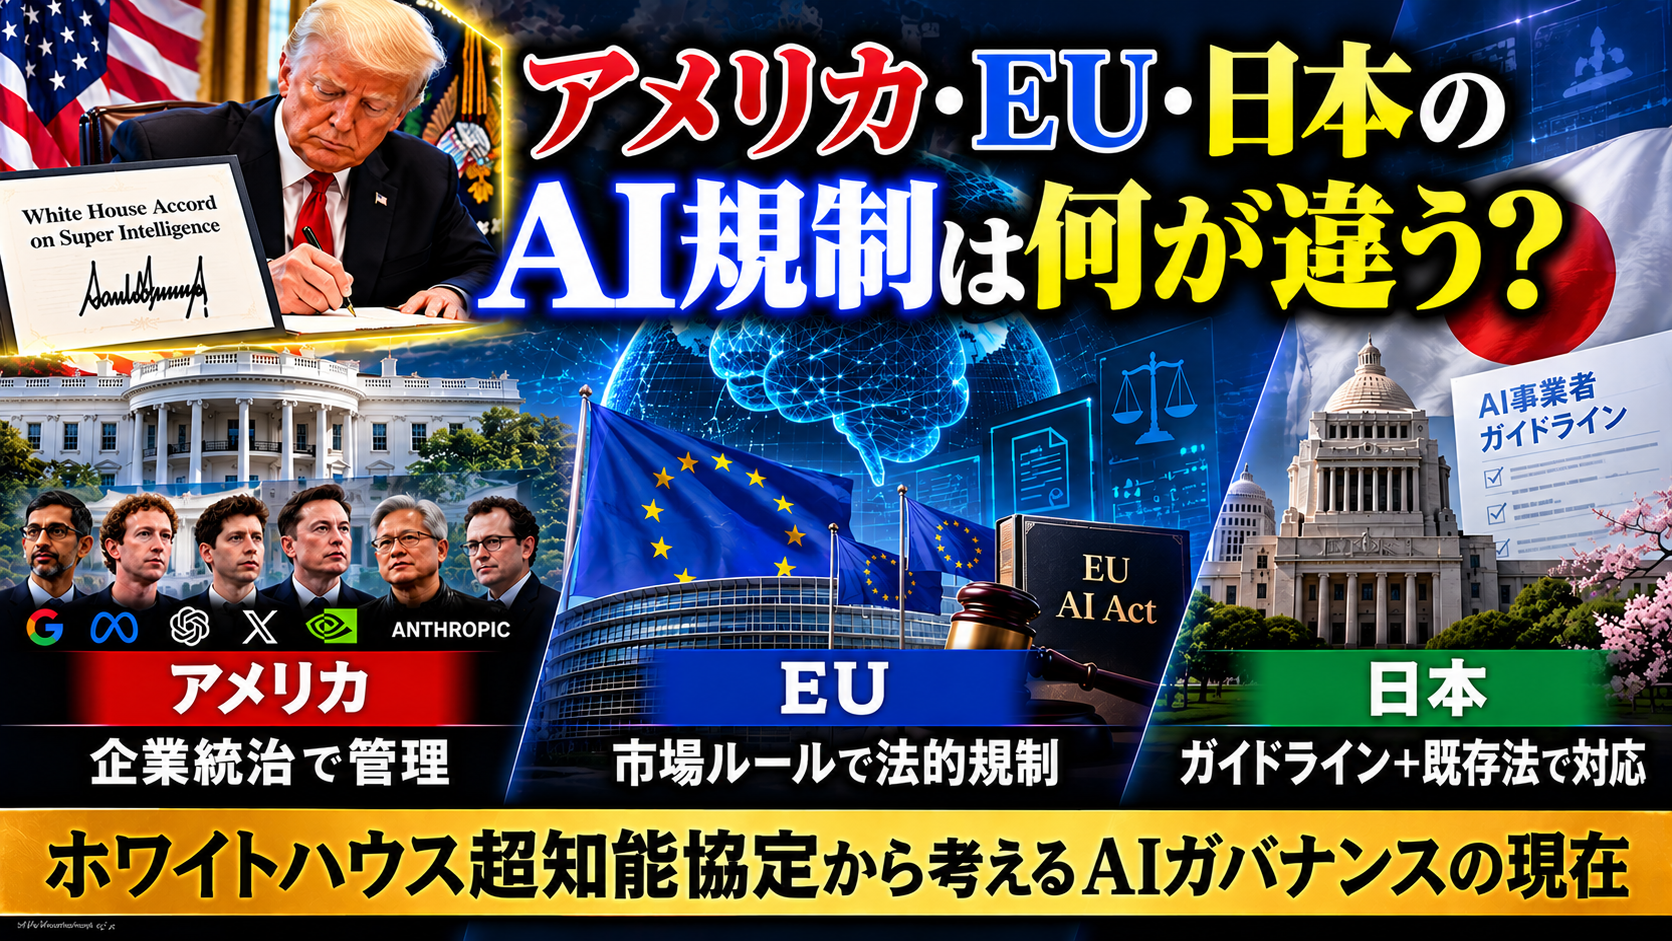
アメリカではフロンティアAI企業の内部統制・外部監査・取締役会監督を重視する動きが進み、EUでは「EU AI Act」による法的な市場規制、日本では「AI事業者ガイドライン」や既存法を組み合わせたガバナンスが形成されています。
では、アメリカ・EU・日本のAI規制は具体的に何が違うのでしょうか。
本記事では、2026年9月29日の「White House Accord on Super Intelligence」を出発点に、3地域のAI規制・AIガバナンスの基本思想を比較し、企業が今後どのようなAI管理体制を構築すべきなのかを整理します。
2026年9月29日、アメリカのホワイトハウスで、今後のAI産業を考える上で注目すべき出来事がありました。
ドナルド・トランプ米大統領と、世界のAI産業を代表する企業の経営者たちが、
「White House Accord on Super Intelligence: Joint Commitment on Frontier Responsibilities」
に署名したのです。
日本語にすると、「ホワイトハウス超知能協定――フロンティアにおける責任に関する共同コミットメント」といった意味になります。
署名した企業は、
- Anthropic
- Meta
- OpenAI
- xAI
- NVIDIA
の6社です。
署名者にはGoogleのスンダー・ピチャイCEO、Anthropicのダリオ・アモデイCEO、Metaのマーク・ザッカーバーグCEO、OpenAIのグレッグ・ブロックマン共同創業者兼社長、xAIのイーロン・マスク、NVIDIAのジェンスン・フアンCEOらが名を連ねました。
トランプ大統領自身も署名しています。
この協定で重要なのは、単なる「AIを安全に開発しましょう」という理念だけではありません。
フロンティアAIを開発・運用する企業に対して、
- 堅牢な内部統制
- 社内の独立した監視機能
- 独立した外部監査・評価
- 取締役会の独立委員会による監督
という4層のガバナンス体制を示したことです。
対象として明記されているリスクには、Cybersecurity(サイバーセキュリティ)、Biosecurity(バイオセキュリティ:生物学的な脅威に対する安全保障)、Chemical Threats(化学的脅威)などがあります。
さらに、AIモデルが意図しない形でコンピューターシステムをハッキングしたり、技術システムへアクセスしたりしないことも監視対象として示されています。
つまり、AIの安全性を「開発者だけが考える技術問題」ではなく、
開発部門 → 社内監視 → 外部監査 → 取締役会
という企業統治全体の問題として扱おうとしているのです。
もう一つ注目したいのが、この協定が法律ではないことです。
EU(European Union:欧州連合)の「EU AI Act」のように、違反した企業に直接巨額の行政制裁金を科す包括的なAI規制ではありません。
企業による自主的なコミットメントです。
一方、協定では、参加企業が定期的に集まり、標準やBest Practices(ベストプラクティス:優れた実務上の方法)について検討していくことも示されています。
さらに興味深いことに、協定では、ここで示された措置の一部について、将来的には法律や規則として成文化することが合理的な場合もあり得るという趣旨にも言及しています。
つまり現時点では「自主規制」ですが、それが将来の制度形成につながる可能性も示されているのです。
そして同じ9月29日、もう一つ象徴的な出来事がありました。
トランプ大統領は、連邦政府の行政部門において「Artificial Intelligence(AI:人工知能)」に代えて「Super Intelligence(SI:超知能)」という名称を使用するよう求める大統領令にも署名しました。
ただし、ここは注意が必要です。
一般的なAI研究の世界で「Superintelligence」という言葉は、通常、人間を大幅に上回る知的能力を持つ仮説上のAIなどを指す専門用語として使われてきました。
したがって、アメリカ政府が「AI」を「SI」と呼び替える政策と、研究分野で従来使われてきた「Superintelligence」の概念は、区別して理解する必要があります。
このニュースを見て、私は一つの疑問を持ちました。
「では、世界のAIガバナンスは今、どの方向に向かっているのだろうか?」
アメリカが、最先端AI企業による自主的な内部統制・監査・取締役会監督という方向を打ち出した一方、EUでは法的拘束力を持つ「EU AI Act」が存在します。
そして日本では、「AI事業者ガイドライン」をはじめ、法律、ガイドライン、既存法を組み合わせる独自のアプローチが進められています。
一見すると、
- 「EUは規制が厳しい」
- 「アメリカは自由競争を重視する」
- 「日本はその中間」
と整理したくなります。
しかし、詳しく調べてみると、それほど単純ではありませんでした。
3つの地域では、規制の「強さ」だけではなく、
- 何を規制するのか
- 誰に責任を持たせるのか
- AIの安全性をどのような仕組みで確保するのか
という基本思想そのものが異なっています。
そこで今回は、「ホワイトハウス超知能協定」を出発点として、アメリカ、EU、日本のAI規制・AIガバナンスの違いを整理してみたいと思います。
1.アメリカ――フロンティアAIを「企業統治」で管理する
まず、今回のホワイトハウス超知能協定について、もう少し詳しく見てみましょう。
「Frontier AI」とは何か
「Frontier AI(フロンティアAI)」のFrontierには「最前線」という意味があります。
一般的には、その時点における世界最高水準の能力を持つ最先端AIモデルを表す言葉として使われています。
通常の業務用AIや比較的小規模なAIシステムとは異なり、非常に高度な能力を持つため、大きな社会的利益を生み出す可能性がある一方、悪用された場合のリスクも大きくなると考えられています。
今回の協定では、こうしたフロンティアモデルを訓練し、実際に展開する企業の責任に焦点が当てられています。
4層のガバナンス
ホワイトハウス超知能協定の中心となるのが、4層のガバナンス体制です。
第一:Internal Controls(内部統制)
AIモデルが意図した通り安全に動作しているかを監視し、問題を発見して是正する仕組みを企業内部に構築します。
第二:独立性を持った社内監視機能
AI開発部門だけに安全性の判断を任せると、「早く新しいモデルを市場に投入したい」という事業上の利益と、「十分に安全性を検証したい」という要求が衝突する可能性があります。
そこで、実際に安全管理や検知システムが機能しているかを確認し、問題があれば是正できる内部チームを置きます。
第三:External Auditor or Evaluator(外部監査人または外部評価者)
企業自身が「安全です」と宣言するだけではなく、独立した外部機関による評価を受けるという考え方です。
ここでは「Red Teaming(レッドチーミング)」も重要になります。
レッドチーミングとは、攻撃者や悪意ある利用者の立場からAIを試し、安全対策の弱点や抜け穴を意図的に探す安全性評価です。
第四:Board Oversight(取締役会による監督)
AI安全性をエンジニアだけの問題にせず、取締役会レベルの経営課題として扱います。
「自主規制=規制がない」ではない
ホワイトハウス超知能協定には、EU AI Actのような包括的な法的制裁制度はありません。
そのため、アメリカは「AI規制が緩い」と評価されることがあります。
しかし、今回の協定を見る限り、もう少し正確に捉える必要があります。
アメリカ型では、
内部統制
↓
独立した内部監視
↓
外部監査
↓
取締役会による監督
という形で、AI安全性を企業統治の問題として扱おうとしています。
今後はAIモデルを安全面から評価する企業、レッドチーミングを行う企業、第三者監査などの「AI Assurance(AIアシュアランス)」の重要性が高まる可能性があります。
AI Assuranceとは、AIが安全性、信頼性、法令や社内基準などを満たしているかを評価・検証し、その信頼性を確保する活動です。
2.EU――AIを「市場ルール」として法的に規制する
アメリカとは異なるアプローチを採っているのがEUです。
中心となるのが「EU AI Act」です。
正式には「Artificial Intelligence Act(人工知能法)」で、EUにおける包括的なAI規制です。
最大の特徴は、企業による自主的な取り組みだけではなく、法的拘束力を持つ市場ルールとしてAIを規制していることです。
EU域外の企業も無関係ではない
EU AI Actは、EU企業だけを対象にした制度ではありません。
一定の条件を満たせば、日本企業やアメリカ企業であっても、EU市場にAIシステムやAIモデルを提供する場合には対象となります。
つまり、日本で開発したAIサービスをヨーロッパで展開する企業にとっても重要な法律です。
「Risk-Based Approach」とは
EU AI Actを理解するための重要な概念が「Risk-Based Approach(リスクベース・アプローチ)」です。
これは、すべてのAIを同じ強さで規制するのではなく、社会や人に与えるリスクの大きさに応じて規制を変える考え方です。
例えば、人の生命や安全、教育、雇用、重要インフラなどに大きな影響を与える一定のAIは「High-Risk AI(高リスクAI)」に該当し、より厳格な管理が必要になります。
リスク管理、データガバナンス、技術文書、ログ、人による監督、精度、堅牢性、サイバーセキュリティなどが重要になります。
ただし、「高リスクAIなら必ず第三者監査が必要」と単純化するのは正確ではありません。
必要となる適合性評価や第三者機関の関与は、AIシステムの種類や関連法制などによって異なります。
生成AI時代に重要な「GPAI」
EU AI Actを生成AIとの関係で理解するために重要なのが、
「GPAI(General-Purpose AI:汎用AI)」
という概念です。
GPAIとは、特定の一用途だけではなく、文章生成、要約、翻訳、プログラミングなど、幅広い用途に利用できる汎用的なAIモデルを意味します。
GPAIの提供者には、一定の技術文書、著作権に関する方針、学習コンテンツに関する情報などが求められます。
さらに重要なのが「GPAI with Systemic Risk(システミックリスクを有する汎用AI)」です。
Systemic Risk(システミックリスク)とは、非常に高性能なAIが広く利用されることによって発生する、大規模または社会全体に波及するリスクを意味します。
こうした高度なGPAIには、モデル評価、システミックリスクの評価・軽減、重大インシデントへの対応、サイバーセキュリティなど、より強い安全管理が求められます。
オープンソースは全面的に免除されるのか
「Open Source(オープンソース)」とは、一般的にはソースコードやモデルなどを公開し、一定条件のもとで第三者が利用・改変できるようにする考え方です。
AIでは「Model Weights(モデルウェイト)」と呼ばれる、学習によって獲得されたモデル内部のパラメーターを公開するケースもあります。
EUにも一定のオープンソースAIに対する例外や義務軽減があります。
したがって、
- 「EUはオープンソースを規制する」
- 「アメリカはオープンソースを自由にする」
という単純な比較は適切ではありません。
EUでは、公開方法だけではなく、AIが社会にもたらすリスクの大きさも重視されています。
3.日本――法律・ガイドライン・既存法を組み合わせる
日本はEUのような包括的な市場規制とも、アメリカのフロンティアAI企業を中心とする自主的企業統治とも異なるアプローチを採っています。
特徴を一言で表すなら、
法律+Soft Law(ソフトロー)+既存法
を組み合わせたガバナンスです。
「Soft Law」とは何か
Soft Law(ソフトロー)とは、法律のような直接的な強制力や罰則を必ずしも伴わないものの、企業や社会が取るべき行動の指針として機能するガイドラインなどを指します。
日本のAI政策では、このソフトローが重要な役割を果たしています。
代表的なものが、総務省・経済産業省による「AI事業者ガイドライン」です。
AI開発者・AI提供者・AI利用者
AI事業者ガイドラインでは、AIに関係する主体を、
- 「AI開発者」
- 「AI提供者」
- 「AI利用者」
などに整理しています。
これは生成AI時代には重要な考え方です。
AIモデルを開発した企業だけがAIに関係するわけではありません。
海外企業が開発した生成AIを日本企業が自社サービスに組み込み、そのサービスを別の企業や消費者が利用することもあります。
つまり、
AIを開発する
↓
AIを使ったサービスを提供する
↓
AIを利用する
という「AI Value Chain(AIバリューチェーン:AIの開発から提供・利用までの一連のつながり)」が形成されています。
日本のガイドラインでは、それぞれの立場に応じたガバナンスを考えます。
日本で重視される原則
AI事業者ガイドラインでは、安全性、公平性、プライバシー保護、セキュリティ、透明性、アカウンタビリティなどが重要になります。
「Accountability(アカウンタビリティ)」とは、自社のAI開発・提供・利用について適切に説明し、問題が発生した場合に対応する責任という意味です。
日本型の特徴は、こうした原則の詳細をすべて法律として固定しないことです。
AIは技術進歩が速いため、ガイドラインを更新しながら技術や社会環境の変化に対応していく考え方が重視されています。
日本は「AI規制がない国」ではない
日本には、AI事業者ガイドライン以外にも、
- 個人情報保護法
- 著作権法
- 不正競争防止法
- 消費者保護に関係する法令
などがあります。
AIサービスで個人情報を扱えば個人情報保護法が問題になりますし、著作物をAI学習や生成に利用すれば著作権法の検討が必要になります。
したがって、日本は「AIを規制していない」のではありません。
AI専用の包括的な事前規制を比較的抑えながら、法律、ガイドライン、既存法を組み合わせてリスクを管理するアプローチだと考えると分かりやすいでしょう。
4.「EU=厳しい、日本=中間、# 4.「EU=厳しい、日本=中間、アメリカ=緩い」ではない
3つの地域を、
- 「EUは厳しい」
- 「日本は中間」
- 「アメリカは自由」
という一直線で理解するのは適切ではありません。
3地域では「規制の強弱」以前に、何を規制し、誰に責任を持たせるのかが異なるからです。
EUは、AIを市場に提供・利用する条件を法律によって管理する**「市場規制型」**の性格が強いといえます。
アメリカのホワイトハウス超知能協定は、フロンティアAI企業に内部統制、内部監視、外部監査、取締役会監督を求める**「Corporate Governance(コーポレート・ガバナンス:企業統治)型」**と整理できます。
日本は、AIの研究開発と社会実装を促進しながら、政府のガイドラインと既存法を組み合わせる**「協調的ガバナンス型」**と考えることができます。
つまり、
| 地域 | AIガバナンスの特徴 |
|---|---|
| EU | 法律による市場規制 |
| アメリカ | フロンティアAI企業を中心とした企業統治 |
| 日本 | 政策・ソフトロー・既存法を組み合わせた協調的ガバナンス |
という違いです。
5.企業はどう対応すればよいのか
特に重要なのが、複数の国や地域で事業を展開する企業です。
日本国内で提供できるAIサービスであっても、EU市場へ展開すればEU AI Actへの対応が必要になる場合があります。
反対に、アメリカ企業のAIモデルを日本企業が利用する場合、そのモデル提供者だけに安全管理を任せるのではなく、日本企業自身もAI提供者・AI利用者としてリスク管理を考える必要があります。
そのため、地域ごとに完全に別の管理体制を作るよりも、企業内部に共通する**「AIガバナンス基盤」**を構築する方が現実的でしょう。
例えば、
- リスク評価
- AIモデル・システムの評価
- データ管理
- ログ・技術文書の保存
- サイバーセキュリティ
- 人による監督
- インシデント対応
- 経営層・取締役会への報告
などです。
この共通基盤の上に、EUではEU AI Act、日本では個人情報保護法や著作権法、AI事業者ガイドラインなど、各地域固有の要求を追加していく方法が考えられます。
6.AI規制は「開発のルール」から「経営のルール」へ
今回のアメリカ、EU、日本の比較から、AIガバナンスについて一つの大きな変化が見えてきます。
AIガバナンスは、もはやエンジニアや法務部門だけの問題ではありません。
- 「どのAIを使うのか」
- 「どのデータを与えるのか」
- 「どこまでAIに判断させるのか」
- 「事故が起きた場合に誰が責任を持つのか」
- 「経営陣や取締役会はAIリスクを把握しているのか」
という問題は、企業経営そのものに関係します。
特に今回のホワイトハウス超知能協定が示した、
内部統制
↓
内部監視
↓
外部監査
↓
取締役会
という構造は象徴的です。
一方、EUはAIを市場に投入するための法的条件を整備し、日本は企業の自主性を残しながら法律・ガイドライン・既存法による管理を進めています。
アプローチは異なりますが、共通して見えてくるのは、
「AIを開発・利用できるか」だけではなく、「そのAIを適切に管理できるか」が企業に問われる
という方向性です。
まとめ
今回、この比較を考えるきっかけになったのが、2026年9月29日に署名された「White House Accord on Super Intelligence」でした。
世界を代表するAI企業が、内部統制、内部監視、外部監査、取締役会監督という仕組みに共同でコミットしたことは、AIガバナンスを考える上で注目すべき動きです。
しかし世界を見ると、その方法は一つではありません。
EUは「Artificial Intelligence Act(人工知能法)」によって、市場に投入されるAIをリスクに応じて法的に管理しています。
アメリカでは、最先端AI企業自身の統制・監査・企業統治を重視するアプローチが示されました。
日本では、AIに関する政策・法律、「AI事業者ガイドライン」というSoft Law、そして個人情報保護法や著作権法などの既存法を組み合わせています。
つまり、
EUは「市場を規律する」
アメリカは「最先端AI企業を統治する」
日本は「社会実装を促進しながら協調的に管理する」
という違いが見えてきます。
そして企業にとって重要なのは、「どの国の制度が一番良いか」を決めることではありません。
AIを本格的に事業へ組み込むのであれば、どの地域でも通用するAIガバナンスの共通基盤を社内に構築し、その上で各国・地域の制度に対応できる体制を作ることが重要になります。
AIの性能競争が続く一方で、
「そのAIを安全かつ適切に管理できる企業なのか」
というガバナンス能力そのものが、企業の信用と競争力を左右する時代に入りつつあるのではないでしょうか。